Security scan voor kmo's: wat echt onderzocht wordt
Een goede scan kijkt verder dan antivirus
Veel kmo’s denken bij digitale veiligheid nog eerst aan antivirus, maar een moderne security scan gaat veel verder. Antivirus blijft belangrijk als basislaag, alleen detecteert het vooral gekende bedreigingen op toestellen. Aanvallers zoeken vandaag net naar zwakke plekken in configuraties, verouderde software, open poorten, fout ingestelde rechten en onveilige verbindingen tussen systemen. Wie alleen naar antivirus kijkt, mist dus vaak de echte risico’s.
Een grondige scan brengt daarom kwetsbaarheden in kaart over de volledige IT-omgeving. Denk aan servers, firewalls, laptops, cloudtoepassingen, back-upinstellingen en gebruikersaccounts. Ook wordt nagegaan of beveiligingsupdates tijdig gebeuren en of systemen onnodig bereikbaar zijn van buitenaf. Dat is essentieel voor sterke kmo beveiliging, zeker nu ransomware en gerichte phishingcampagnes steeds vaker kleinere bedrijven treffen.
Een security scan is geen productcontrole, maar een realistische momentopname van waar je vandaag digitaal kwetsbaar bent
Voor een kmo is dat vooral waardevol omdat de resultaten concreet maken waar de grootste risico’s zitten. Zo wordt beveiliging geen vaag begrip, maar een praktisch verbetertraject dat aansluit op de dagelijkse werking van het bedrijf.
Welke onderdelen van je IT-omgeving tellen mee?
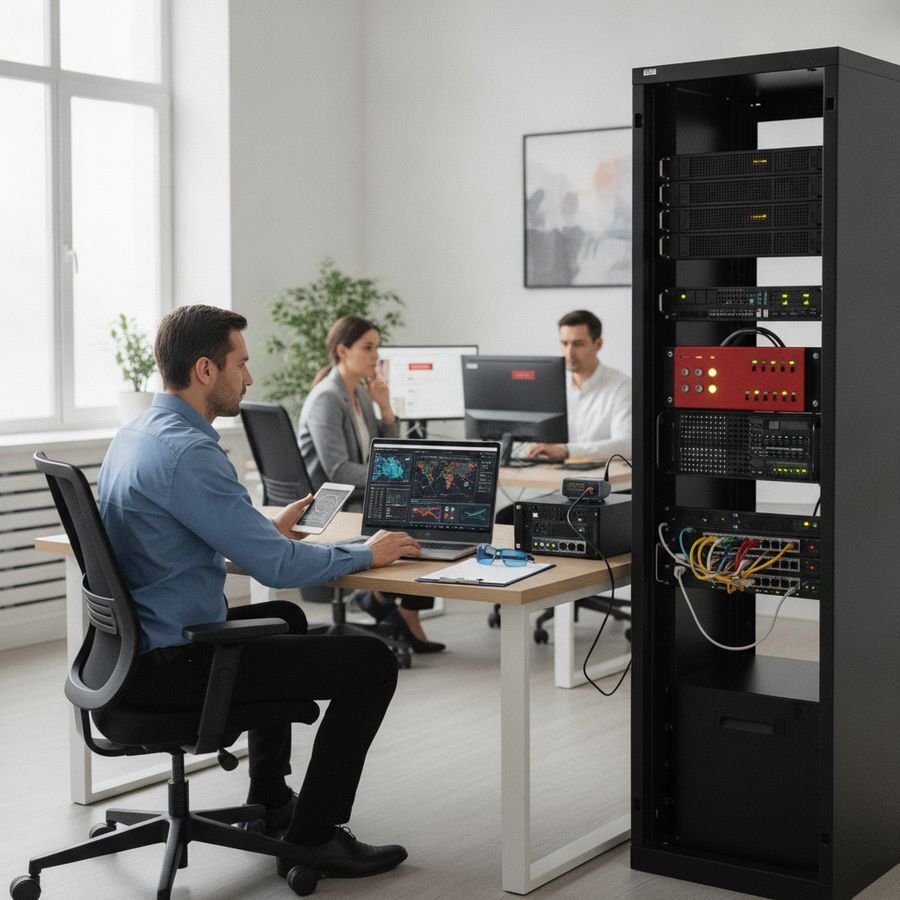
Bij een professionele security scan wordt niet alleen gekeken naar één toestel of één softwarepakket. De volledige IT-omgeving telt mee, omdat cyberrisico’s vaak ontstaan op de plaatsen waar systemen met elkaar verbonden zijn. Een zwak wachtwoord op een mailbox, een slecht geconfigureerde server of een onbeveiligde externe toegang kan voldoende zijn om een groter incident te veroorzaken.
Voor degelijke kmo beveiliging horen daarom meerdere onderdelen thuis in de analyse. Dat gaat zowel om lokale infrastructuur als om cloudcomponenten en beheerde diensten. Zeker in omgevingen waar medewerkers op kantoor én thuis werken, groeit het belang van zicht op alle toegangspunten.
Servers, opslag en virtuele omgevingen
Werkstations, laptops en mobiele toestellen
Firewalls, switches, wifi en internettoegang
Microsoft 365, e-mail en cloudapplicaties
Gebruikersaccounts, rechten en multifactor-authenticatie
Back-upoplossingen en herstelmogelijkheden
Door al deze onderdelen mee te nemen, ontstaat een realistischer beeld van je netwerkbeveiliging en endpoint security. Zo zie je niet alleen waar losse kwetsbaarheden zitten, maar ook hoe één zwakke schakel andere systemen mee in gevaar kan brengen.
Netwerk, endpoints en rechten vormen de basis
De kern van elke sterke beveiligingsaanpak ligt bij drie domeinen: het netwerk, de endpoints en de toegangsrechten. Als één van die drie onvoldoende beschermd is, wordt het veel eenvoudiger voor aanvallers om binnen te raken of zich lateraal door de omgeving te bewegen. Daarom focust een goede security scan altijd op deze basislagen.
Bij netwerkbeveiliging wordt onder meer nagegaan welke poorten openstaan, hoe firewallregels zijn opgebouwd, of segmentatie correct is ingericht en of externe toegang voldoende is afgeschermd. Op endpointniveau kijkt men naar updates, lokale beveiligingsinstellingen, versleuteling, detectiecapaciteit en mogelijke sporen van risicovol gedrag. Voor endpoint security zijn vooral verouderde toestellen en slecht beheerde laptops bekende zwakke plekken.
Minstens even belangrijk zijn de rechten van gebruikers en beheerders. Te brede toegangsrechten vergroten de impact van een accountmisbruik aanzienlijk. Een scan controleert daarom vaak of accounts nog nodig zijn, of beheerdersrechten beperkt blijven en of multifactor-authenticatie correct gebruikt wordt.
Beveiliging faalt zelden op één groot probleem, maar vaak op een reeks kleine rechten- en configuratiefouten
Voor kmo’s is deze basisaanpak bijzonder relevant, omdat hier meestal de snelste en meest rendabele verbeteringen mogelijk zijn.
Hoe vaak moet een security scan gebeuren?
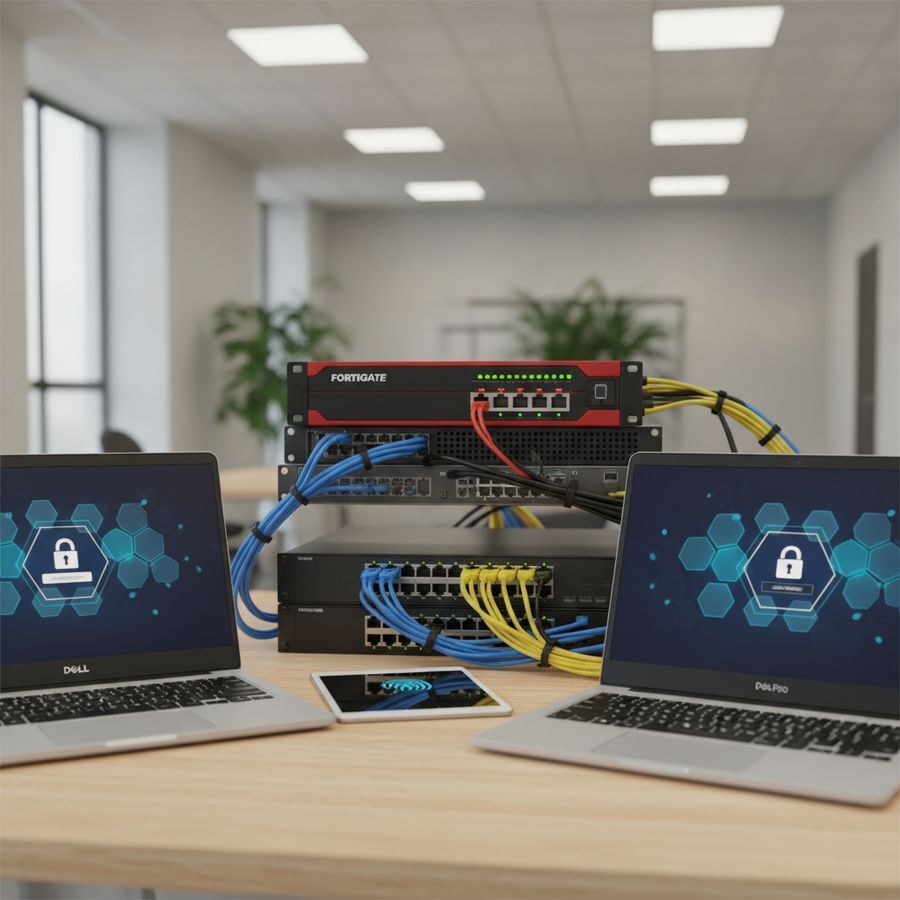
Er bestaat geen universeel antwoord op de vraag hoe vaak een security scan nodig is, maar voor de meeste kmo’s is één eenmalige controle onvoldoende. IT-omgevingen veranderen voortdurend: er komen nieuwe toestellen bij, software wordt aangepast, medewerkers wisselen van rol en externe toegang wordt uitgebreid. Daardoor ontstaan ook telkens nieuwe kwetsbaarheden.
In de praktijk is een periodieke aanpak het meest zinvol. Minstens jaarlijks scannen is voor veel organisaties een goed vertrekpunt, maar in dynamische omgevingen ligt een hogere frequentie meer voor de hand. Zeker na infrastructuurwijzigingen, migraties naar de cloud, overnames of beveiligingsincidenten is een extra scan aangewezen.
Jaarlijks als basiscontrole voor stabiele omgevingen
Per kwartaal bij groeiende of wijzigende IT-landschappen
Na grote updates, nieuwe locaties of externe koppelingen
Onmiddellijk na een incident of verdachte activiteit
Wie regelmaat inbouwt, maakt van kmo beveiliging een beheersbaar proces in plaats van een noodreactie. Zo wordt beveiliging proactief: problemen worden opgespoord voordat ze de bedrijfscontinuïteit of de productiviteit ernstig verstoren.
Rapportage met prioriteiten versnelt concrete verbeteringen
De waarde van een security scan zit niet alleen in het detecteren van problemen, maar vooral in de manier waarop de resultaten worden vertaald naar actie. Een technische lijst met tientallen meldingen helpt een kmo zelden vooruit als er geen duidelijke prioriteiten aan gekoppeld zijn. Goede rapportage maakt daarom onderscheid tussen kritieke risico’s, middelgrote aandachtspunten en verbeteringen op langere termijn.
Zo’n rapport moet helder uitleggen welke kwetsbaarheden het meeste gevaar vormen, welke systemen geraakt worden en wat de mogelijke impact is op bedrijfsprocessen. Denk aan risico’s op dataverlies, ongewenste toegang, stilstand of reputatieschade. Voor beleid en management is dat belangrijk, omdat beslissingen dan niet alleen op techniek, maar ook op bedrijfsimpact gebaseerd zijn.
Een bruikbare rapportage bevat idealiter ook concrete aanbevelingen, zoals patchen, segmenteren, rechten beperken of logging verbeteren. Dat versnelt het verbetertraject en maakt budgetten gerichter inzetbaar.
Een scanrapport is pas nuttig als het meteen duidelijk maakt wat eerst moet gebeuren, waarom dat belangrijk is en wie ermee aan de slag moet
Precies daarom is begrijpelijke rapportage een cruciaal onderdeel van professionele kmo beveiliging: ze zet analyse om in meetbare vooruitgang.
Herhaalmetingen maken beveiligingsrisico's zichtbaar doorheen tijd
Een losse scan biedt een momentopname, maar herhaalmetingen laten zien of je beveiliging daadwerkelijk sterker wordt. Voor veel kmo’s is dat een belangrijk voordeel, aangezien cyberveiligheid geen eenmalig project is. Nieuwe software, extra gebruikers, thuiswerk, koppelingen met leveranciers en veranderende dreigingen zorgen ervoor dat risico’s voortdurend verschuiven. Door regelmatig opnieuw te meten, wordt zichtbaar waar verbeteringen effect hebben en waar nieuwe aandachtspunten ontstaan.
Dat maakt opvolging veel concreter. Je ziet bijvoorbeeld of eerder gemelde kwetsbaarheden effectief zijn opgelost, of bepaalde systemen telkens terugkomen als risico, en of je netwerkbeveiliging en endpoint security structureel vooruitgaan. Dit is ook waardevol voor directie en externe stakeholders, omdat beveiliging zo onderbouwd kan worden met meetbare evolutie in plaats van aannames.
Herhaalmetingen helpen bovendien om trends te herkennen. Als rechtenbeheer telkens problemen oplevert, is dat een signaal dat processen moeten worden aangepast. Als updates structureel achterblijven, kan dat vragen om andere tooling of beheerafspraken.
Wie periodiek meet, maakt risico’s zichtbaar voordat ze incidenten worden.
Voor duurzame kmo beveiliging zijn herhaalmetingen daarom geen extra luxe, maar een slimme manier om continu grip te houden op je digitale weerbaarheid. Ontdek meer over hoe je dit kunt aanpakken op Newline Solutions.
FAQs
Wat onderzoekt een security scan naast antivirus?
Een security scan kijkt niet alleen naar malwaredetectie, maar ook naar configuratiefouten, open poorten, verouderde software, foutieve rechten, externe toegang, cloudinstellingen, back-ups en gebruikersaccounts. Zo krijg je zicht op zwakke schakels die antivirus alleen niet afdekt.
Welke onderdelen van een kmo-omgeving moeten in een security scan zitten?
Een volledige scan omvat meestal servers, opslag, laptops, mobiele toestellen, firewalls, wifi, switches, internettoegang, Microsoft 365, e-mail, cloudapplicaties, rechtenbeheer, multifactor-authenticatie en back-upoplossingen. Dat is nodig omdat risico’s vaak ontstaan op de punten waar systemen met elkaar verbonden zijn.
Hoe vaak moet een kmo een security scan uitvoeren?
Voor veel kmo’s is jaarlijks een goed minimum, maar omgevingen die snel veranderen hebben vaker een scan nodig, bijvoorbeeld per kwartaal. Extra scans zijn ook zinvol na grote updates, cloudmigraties, nieuwe locaties, overnames of beveiligingsincidenten.
Waarom zijn netwerk, endpoints en toegangsrechten zo belangrijk?
Deze drie domeinen vormen de basis van beveiliging omdat aanvallers vaak via een slecht afgeschermd netwerk, een verouderd toestel of te ruime gebruikersrechten binnendringen. Een scan helpt die basisfouten vroeg op te sporen en hun impact te beperken.
Wat maakt een scanrapport bruikbaar voor management en IT?
Een bruikbaar rapport geeft prioriteiten aan, legt de impact op bedrijfsprocessen uit en koppelt risico’s aan concrete acties zoals patchen, segmenteren of rechten beperken. Daardoor wordt de scan een praktisch verbeterplan in plaats van alleen een technische lijst met meldingen.